หลังจากที่ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 มีผลใช้บังคับมาระยะหนึ่ง หลายองค์กรมีความตระหนักให้ความสำคัญในการคุ้มครองข้อมูลส่วนบุคคล และดำเนินการเพื่อให้สอดคล้องกับ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคลฯ ไม่ว่าจะเป็นการจัดทำนโยบายด้านการคุ้มครองข้อมูลส่วนบุคคล ประกาศความเป็นส่วนตัว (Privacy Notice) เพื่อแจ้งแก่เจ้าของข้อมูลส่วนบุคคล การจัดทำบันทึกรายการกิจกรรมการประมวลผลข้อมูลส่วนบุคคล (ROPA) ตลอดจนกระบวนการต่าง ๆ เพื่อรองรับเกี่ยวกับการคุ้มครองข้อมูลส่วนบุคคลขององค์กร คำถามสำคัญในวันนี้จึงอาจไม่ใช่เพียงว่า “องค์กรดำเนินการตาม PDPA แล้วหรือยัง” แต่กำลังก้าวไปสู่คำถามว่า “องค์กรสามารถแสดงให้เห็นได้หรือไม่ว่า สิ่งที่กำหนดไว้ถูกนำไปปฏิบัติจริง และมีมาตรฐานเพียงพอ”
เป็นกระบวนการซึ่งกำหนดโดยสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) ในการสร้างกระบวนการรับรองด้านมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลแก่หน่วยงานภาครัฐและภาคเอกชน โดยมีเกณฑ์มาตรฐานการคุ้มครองข้อมูลส่วนบุคคลประกอบด้วย 4 กลุ่ม 10 ด้าน 128 ข้อ ครอบคลุมหัวข้อ นโยบายและการบริหารจัดการ (Policy and Governance) การพัฒนาทรัพยากรบุคคลขององค์กร (Human Resource Development: HRD) กระบวนการและขั้นตอนการดำเนินงาน (Process and Procedure) และระบบเทคโนโลยีและความมั่นคงปลอดภัยและการแจ้งเหตุละเมิด (Technology Security and Breach Response) ทั้งนี้เกณฑ์การตรวจสอบอ้างอิงมาตรฐานและแนวปฏิบัติสากล เช่น มาตรฐาน ISO NIST และแนวคิดจาก GDPR รวมทั้งแนวปฏิบัติจาก ICO เป็นต้น อันเป็นการเสริมสร้างความน่าเชื่อถือ ความเชื่อมั่นให้แก่ประชาชน และนานาประเทศ เพื่อแสดงให้เห็นว่าองค์กรมีรับผิดชอบและมีมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลที่เพียงพอทัดเทียมระดับสากล การที่องค์กรเข้าสู่กระบวนการยื่นขอรับรองมาตรฐาน จึงเป็นอีกก้าวที่สำคัญของการยกระดับการคุ้มครองข้อมูลส่วนบุคคลขององค์กร เสมือนเป็นเครื่องหมายยืนยันความมุ่งมั่นตั้งใจและการดำเนินการอย่างเต็มที่ขององค์กรในด้านการคุ้มครองข้อมูลส่วนบุคคล จากการมีนโยบายและแนวปฏิบัติ ไปสู่การแสดงให้เห็นถึงการดำเนินงานในทางปฏิบัติจริงและหลักฐานที่สามารถตรวจสอบได้
หนึ่งในคำถามที่หลายองค์กรอาจสงสัย คือ หากองค์กรเคยทำ Privacy Maturity Model มาแล้ว Personal Data Protection Certification Mark แตกต่างจากสิ่งที่เคยดำเนินการอย่างไร? จำเป็นต้องดำเนินการเพิ่มเติมหรือไม่? คำตอบคือ แม้ทั้งสองเรื่องจะมีความเกี่ยวข้องกัน แต่มีวัตถุประสงค์และกระบวนการที่แตกต่างกันอย่างชัดเจน
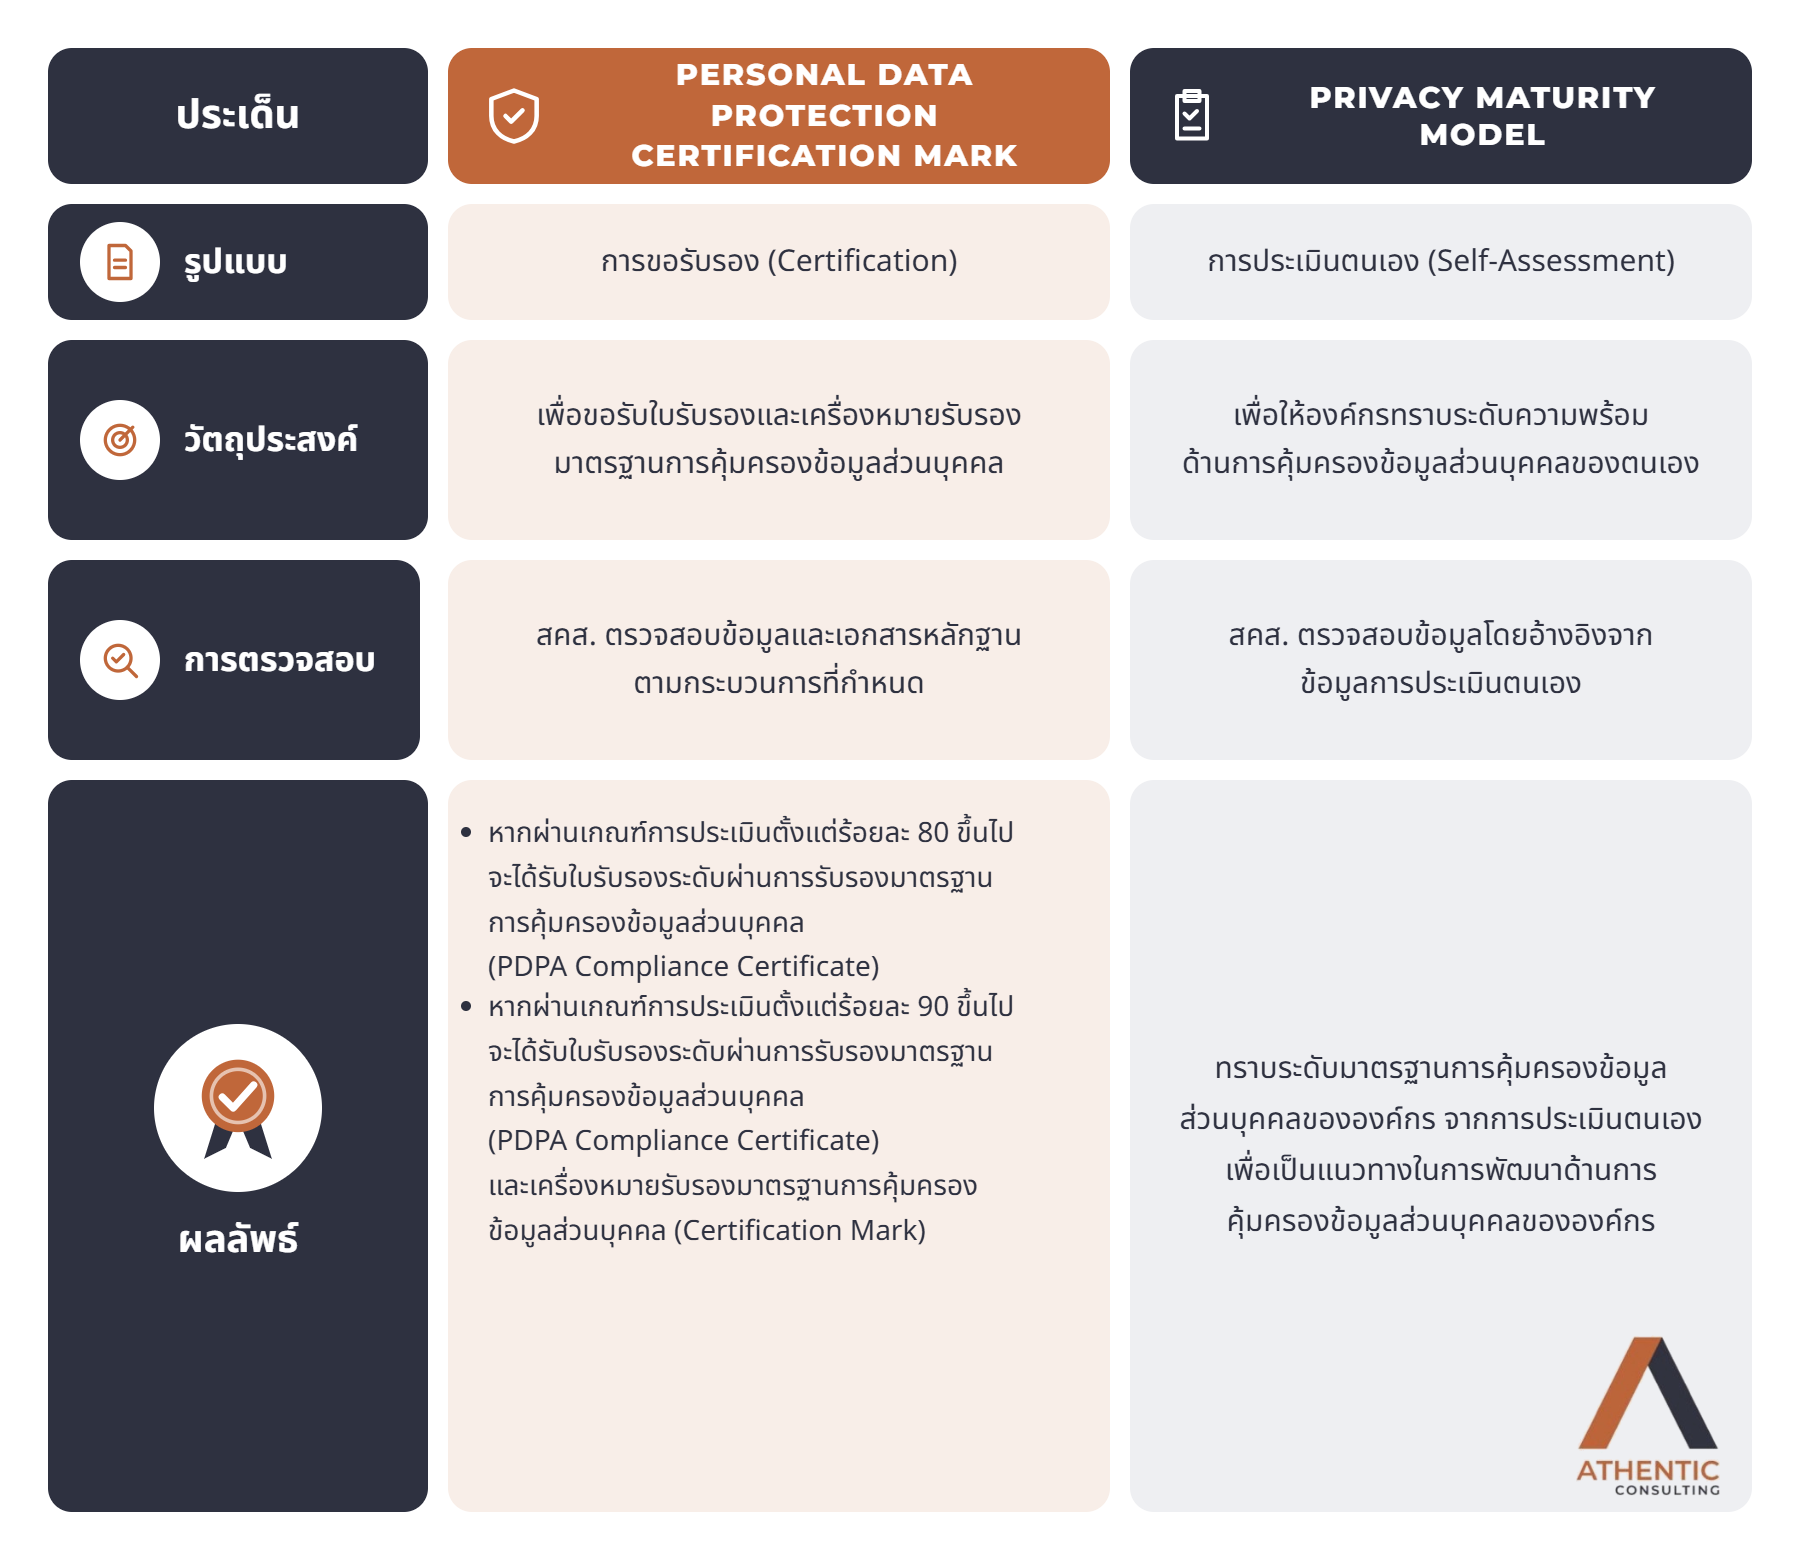
เนื่องจากการดำเนินงานในภาครัฐและภาคเอกชนมีความจำเป็นต้องเก็บรวบรวม ใช้ และเปิดเผยข้อมูลส่วนบุคคลเพื่อให้การดำเนินงานสามารถขับเคลื่อนไป เพื่อเสริมสร้างความน่าเชื่อถือและไว้วางใจให้แก่หน่วยงานภายในประเทศไทยทั้งภาครัฐและภาคเอกชน สำหรับการยกระดับมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลอย่างเป็นระบบ ลดความเสี่ยงการคุกคามทางไซเบอร์และความเสี่ยงในการฝ่าฝืนหรือไม่ปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล ตลอดจนเพิ่มมาตรฐานการบริหารจัดการข้อมูลที่ดีให้แก่หน่วยงานให้ทัดเทียมมาตรฐานสากล ซึ่งการที่องค์กรผ่านเกณฑ์การตรวจประเมินและได้รับใบรับรองและเครื่องหมายรับรองมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลนั้น ย่อมไม่เพียงแต่สะท้อนให้เห็นว่าองค์กรมีความพร้อมรับผิดชอบต่อข้อมูลส่วนบุคคลที่อยู่ในความครอบครอง และมีการปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคลอย่างครบถ้วนแล้ว หากแต่รวมไปถึงแสดงให้เห็นว่าองค์กรให้ความสำคัญและได้มีกระบวนการรองรับการจัดการข้อมูลได้ดี อันรวมไปถึงการจัดการและรับมือต่อเหตุละเมิดข้อมูลส่วนบุคคลซึ่งอาจทำให้อัตราการเกิดเหตุละเมิดข้อมูลส่วนบุคคลในประเทศไทยลดลง ตลอดถึงองค์กรมีความพร้อมเข้าร่วมทำธุรกิจ และติดต่อสื่อสารร่วมกับองค์กรอื่นในระดับนานาชาติด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลที่ทัดเทียม นอกจากนี้ การเข้าร่วมการตรวจประเมินยังเป็นการส่งเสริมระบบนิเวศน์ของการคุ้มครองข้อมูลส่วนบุคคลภายในประเทศไทยให้ดียิ่งขึ้น อันเป็นประโยชน์ต่อทั้งภาพลักษณ์ขององค์กร ภาพลักษณ์ประเทศไทย และสร้างความมั่นใจให้แก่ประชาชนว่าข้อมูลส่วนบุคคลของพวกเขาจะได้รับการคุ้มครองอย่างสูงสุด
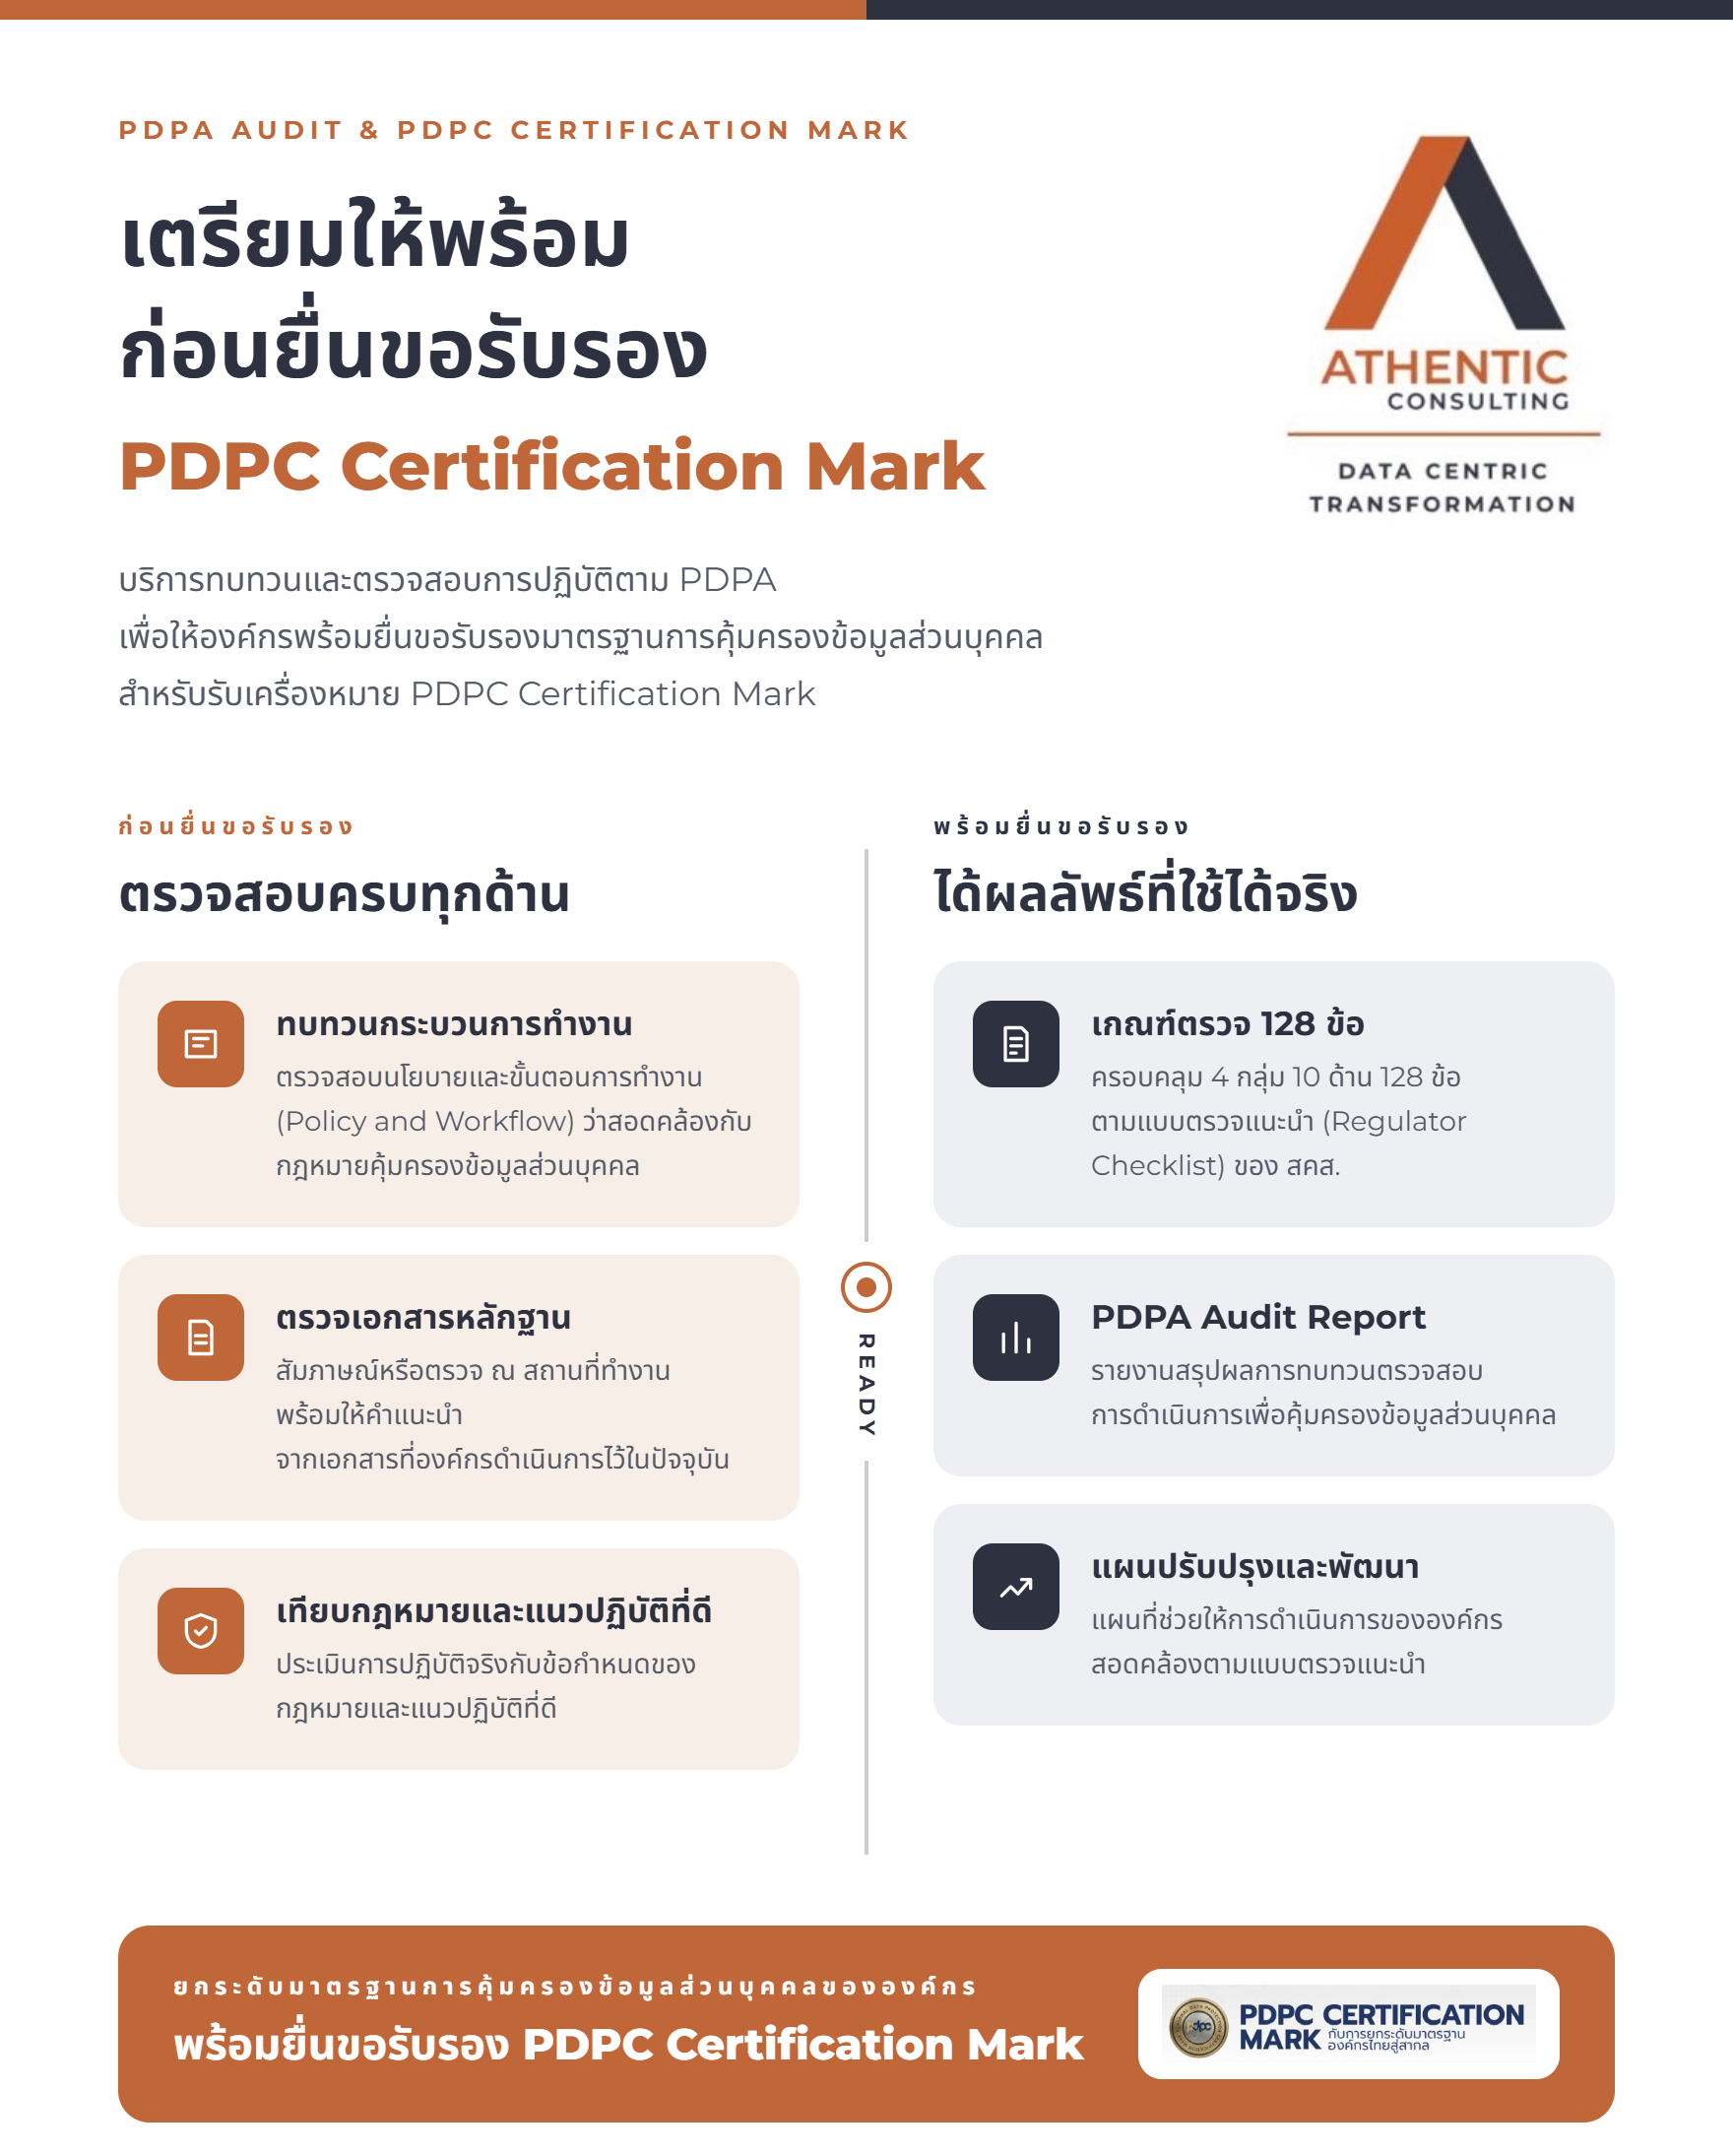
หากองค์กรของคุณมีเป้าหมายในการเตรียมความพร้อมในการเข้าร่วมการตรวจประเมินตามเกณฑ์การตรวจมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล เพื่อขอรับใบรับรองและเครื่องหมายรับรองมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPC Certification Mark) การมีผู้เชี่ยวชาญช่วยตรวจสอบประเมินความพร้อม วิเคราะห์ช่องว่างและจัดเตรียมแนวทางการดำเนินงานให้สอดคล้องกับหลักเกณฑ์ที่เกี่ยวข้องจะช่วยให้องค์กรสามารถเตรียมตัวได้อย่างมีระบบและมีประสิทธิภาพ
อ้างอิง
- ประกาศสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เรื่อง หลักเกณฑ์การให้ใบรังรองและเครื่องหมายรับรองมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2569
- ประกาศสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เรื่อง วิธีการและเงื่อนไขในการรับรองมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2569
“MFA” หรือ การยืนยันตัวตนแบบหลายปัจจัย (Multi-Factor Authentication) ถูกพูดถึงมากขึ้นในช่วงที่ผ่านมาจากสถานการณ์ข้อมูลรั...
Read More
จากเวที Deep Talk กับกรุงเทพธุรกิจ ชวนมองเหตุการณ์ AI incidents ที่เกิดขึ้นล่าสุดทั่วโลก ว่า Data and AI Governance จะช่...
Read More
การประเมิน AI คือกระบวนการที่ช่วยให้องค์กรเข้าใจว่าระบบ AI ที่กำลังจะใช้หรือพัฒนานั้น มีความเสี่ยงอะไร ทำงานได้ตามที่คาด...
Read More